Quando la paura diventa virale: le scuole italiane davanti a una nuova forma di minaccia digitale
Basta una mail per mettere in allarme migliaia di scuole, interrompere le lezioni e spaventare intere famiglie. Gli episodi di questi giorni ci pongono davanti a una questione che va oltre la sicurezza informatica: quanto è vulnerabile una società nella quale la paura può essere diffusa con la stessa facilità di un messaggio? L’11 novembre […]
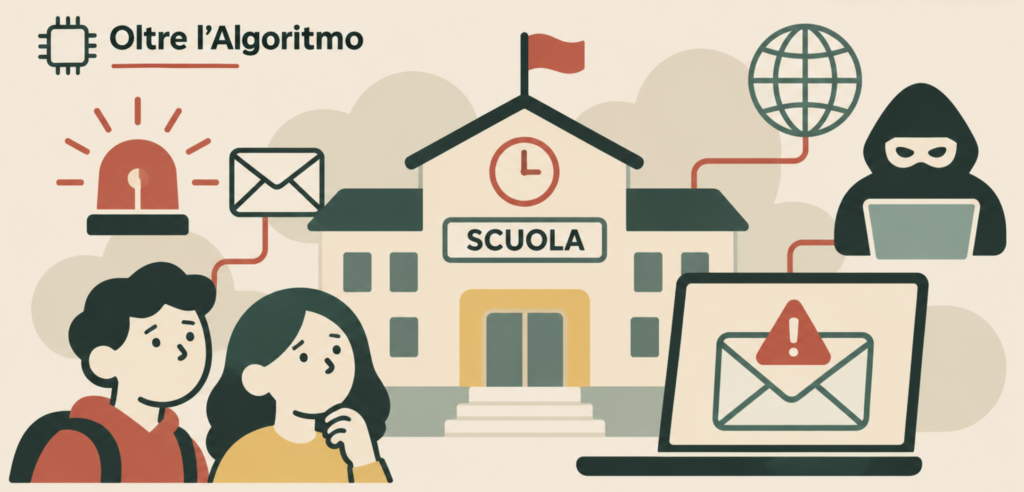
Basta una mail per mettere in allarme migliaia di scuole, interrompere le lezioni e spaventare intere famiglie. Gli episodi di questi giorni ci pongono davanti a una questione che va oltre la sicurezza informatica: quanto è vulnerabile una società nella quale la paura può essere diffusa con la stessa facilità di un messaggio?
L’11 novembre 2026 oltre 6.300 scuole italiane hanno ricevuto messaggi di posta elettronica contenenti minacce di attentati. In numerosi istituti sono scattate le evacuazioni, migliaia di studenti hanno interrotto le attività didattiche e molte famiglie si sono ritrovate improvvisamente coinvolte in una situazione di grande preoccupazione. Le verifiche delle autorità non hanno evidenziato un pericolo concreto riconducibile a quei messaggi, ma le conseguenze sono state comunque reali. Il giorno successivo, il 12 novembre, nuove email minatorie hanno raggiunto altri istituti, confermando la capacità di queste iniziative di produrre disorientamento e tensione.
La vicenda, ricostruita anche dal giornalista Alessandro Trocino sul Corriere della Sera, solleva interrogativi che meritano di essere approfonditi. Chi si nasconde dietro questi messaggi? Si tratta di provocatori isolati, di gruppi organizzati o di azioni riconducibili a strategie più ampie di destabilizzazione? E soprattutto, come dovrebbe reagire una società democratica quando il semplice annuncio di un pericolo riesce a compromettere il funzionamento di un servizio pubblico essenziale come la scuola?
Sono domande alle quali non possiamo dare risposte affrettate. Le indagini devono stabilire responsabilità e motivazioni, evitando che semplici indizi diventino accuse. Ma c’è un aspetto sul quale possiamo già riflettere: per provocare conseguenze concrete non è sempre necessario realizzare materialmente la minaccia. Talvolta è sufficiente convincere migliaia di persone che quella minaccia potrebbe essere reale.
Il vero bersaglio potrebbe non essere la scuola, ma la nostra capacità di reagire
Per comprendere quanto accaduto, dobbiamo considerare una caratteristica fondamentale della rete Internet: la possibilità di distribuire informazioni a un numero enorme di destinatari con costi relativamente bassi. Un singolo messaggio può raggiungere migliaia di indirizzi di posta elettronica attraverso sistemi automatizzati, senza richiedere un’infrastruttura particolarmente sofisticata. È una delle caratteristiche che hanno reso Internet uno straordinario strumento di comunicazione, ma che possono anche essere sfruttate per attività malevole.
Le scuole rappresentano un bersaglio particolarmente sensibile. Gli indirizzi istituzionali sono spesso pubblici, la presenza di bambini e adolescenti rende comprensibilmente elevata l’attenzione alla sicurezza e ogni segnalazione di pericolo richiede valutazioni responsabili. Chi invia messaggi intimidatori può quindi sfruttare un meccanismo prevedibile: più la minaccia riguarda persone vulnerabili, maggiore sarà la preoccupazione e più rapidamente la notizia tenderà a circolare.
Non è necessario che una scuola subisca un’intrusione informatica per ricevere una mail minatoria. La disponibilità pubblica di un indirizzo email è sufficiente per tentare di raggiungerlo. Ed è importante ricordare che l’indirizzo apparente del mittente non dimostra necessariamente l’identità o la provenienza geografica dell’autore. Un messaggio può utilizzare identità falsificate, account compromessi o sistemi intermedi che rendono più complessa l’attribuzione. Nel caso di questi giorni, gli investigatori hanno esaminato anche la presenza di un account collegato a Taiwan, ma questo elemento non consente, da solo, di stabilire da dove sia stata organizzata l’operazione.
È proprio questa asimmetria a rendere il fenomeno preoccupante. Da una parte può esserci un soggetto che, attraverso pochi strumenti, riesce a raggiungere migliaia di destinatari. Dall’altra ci sono dirigenti scolastici, personale, famiglie, forze dell’ordine e istituzioni chiamati a valutare ogni possibile rischio. Il costo di produrre l’allarme può essere minimo, mentre quello di gestirlo diventa enorme. E non parliamo soltanto di costi economici: ci sono il tempo sottratto alle lezioni, la mobilitazione delle autorità, l’ansia dei genitori e soprattutto la paura vissuta dai bambini.
In questo scenario, il bersaglio non è necessariamente l’edificio scolastico. Potrebbe essere il funzionamento stesso della comunità che lo circonda.
La paura come strumento di destabilizzazione
Nel dibattito pubblico si è parlato anche di guerra ibrida, un’espressione che indica strategie nelle quali possono convivere operazioni informatiche, disinformazione, intimidazioni e altre forme di pressione finalizzate a destabilizzare un Paese. È una possibilità che le autorità devono valutare, ma sarebbe scorretto attribuire automaticamente questi episodi a uno Stato straniero o a uno specifico gruppo di hacker senza prove solide. Al momento delle prime ricostruzioni, non erano emersi elementi sufficienti per stabilire una responsabilità di questo tipo.
Indipendentemente dagli autori, ciò che rende interessante e inquietante questa vicenda è il meccanismo psicologico e sociale che può innescare. Una minaccia viene ricevuta da una scuola, qualcuno la comunica a un gruppo di genitori, il messaggio viene inoltrato in altre chat, compaiono screenshot sui social e nel giro di poco tempo la notizia comincia a circolare ben oltre il contesto iniziale. In questo passaggio, spesso, si perdono informazioni fondamentali: non è più chiaro chi abbia ricevuto realmente la comunicazione, quando sia stata inviata, se le autorità l’abbiano già verificata o se riguardi un episodio precedente.
Si crea così un paradosso. Le persone che condividono il messaggio lo fanno generalmente in buona fede, convinte di contribuire alla sicurezza degli altri. Ma una diffusione indiscriminata può amplificare proprio l’effetto ricercato da chi ha prodotto la minaccia.
Questo non significa che si debbano nascondere le informazioni o sottovalutare i rischi. Significa distinguere tra informare e alimentare l’allarme. Un conto è comunicare una disposizione ufficiale della scuola o delle autorità; un altro è rilanciare continuamente messaggi non verificati, immagini delle minacce e ipotesi sulle possibili conseguenze.
In una società nella quale le informazioni viaggiano in tempo reale, la responsabilità digitale riguarda anche la capacità di decidere che cosa non condividere. Non ogni messaggio che riceviamo deve essere immediatamente inoltrato, soprattutto quando riguarda situazioni delicate e potenzialmente pericolose.
Sicurezza e buon senso: perché non possiamo lasciare sole le scuole
Esiste però una questione ancora più delicata. Davanti a una minaccia, anche quando appare poco credibile, chi ha la responsabilità di una scuola si trova davanti a una decisione estremamente difficile. Evacuare significa tutelare le persone da un possibile pericolo, ma comporta anche disagi, preoccupazioni e l’interruzione delle attività. Non evacuare significa invece assumere una decisione che potrebbe avere conseguenze gravissime qualora la minaccia si rivelasse autentica.
Non possiamo pensare che una scelta del genere venga lasciata esclusivamente alla sensibilità del singolo dirigente scolastico. Servono procedure comuni, canali di comunicazione rapidi e valutazioni condivise con le autorità competenti. La prudenza è indispensabile, ma deve essere accompagnata da strumenti che permettano di distinguere un rischio concreto da un tentativo di provocare panico.
Un primo passo importante è arrivato proprio il 12 novembre, quando il Ministero dell’Istruzione e del Merito ha diffuso una comunicazione, sulla base delle indicazioni della Presidenza del Consiglio, chiarendo che la sola ricezione di email minatorie massive, in assenza di ulteriori elementi concreti di pericolo, non comporta l’evacuazione degli edifici scolastici. Resta naturalmente la possibilità per il Prefetto di disporre misure di evacuazione qualora emergano elementi specifici che configurino una situazione di effettivo rischio.
È una distinzione fondamentale: non significa ignorare una minaccia, ma affidarne la valutazione a procedure e responsabilità chiaramente definite.
A mio avviso, proprio questa dovrebbe essere la direzione da seguire. Le scuole dovrebbero poter contare su un sistema di riferimento istituzionale che consenta di sapere rapidamente se un determinato messaggio è stato ricevuto anche da altri istituti, se è già stato analizzato e quali indicazioni operative siano state fornite. Non servono migliaia di decisioni isolate davanti a migliaia di messaggi identici; serve una risposta coordinata, proporzionata e fondata su informazioni attendibili.
Anche dal punto di vista tecnologico possiamo fare molto. Investire nella cybersicurezza significa certamente rafforzare la protezione delle infrastrutture digitali, ma anche migliorare il monitoraggio delle campagne massive, la capacità di analisi degli incidenti e la collaborazione tra istituzioni. Soprattutto, significa formare personale capace di comprendere come funzionano queste minacce, senza confondere un attacco informatico vero e proprio con l’utilizzo malevolo di un normale servizio di posta elettronica.
La scuola deve insegnare anche a gestire l’incertezza
C’è infine un aspetto educativo che ritengo particolarmente importante. Episodi come questi ci ricordano che la cittadinanza digitale non può limitarsi all’insegnamento delle password sicure, della protezione dei dati personali o del riconoscimento delle truffe online. Dobbiamo aiutare i nostri studenti a comprendere anche il rapporto tra informazione, emozioni e comportamento collettivo.
Perché una notizia allarmante si diffonde così rapidamente? Perché tendiamo a condividere un messaggio prima ancora di verificarne l’attendibilità? In che modo i social network possono amplificare la percezione di un pericolo? E soprattutto, come possiamo mantenere un atteggiamento razionale quando siamo emotivamente coinvolti?
Sono domande che riguardano l’informatica, ma anche la psicologia, la filosofia, la sociologia e l’educazione civica. Potrebbero diventare occasioni per discutere in classe dei meccanismi della disinformazione, del funzionamento della rete, della manipolazione emotiva e della responsabilità individuale nella comunicazione.
Credo che dovremmo evitare due atteggiamenti opposti: da un lato il panico indiscriminato, dall’altro la superficialità di chi liquida tutto come uno scherzo. Una minaccia deve sempre essere gestita attraverso i canali previsti e valutata da chi ne ha la competenza. Ma questo non significa che ciascuno di noi debba contribuire a moltiplicarne gli effetti attraverso una comunicazione impulsiva.
Il punto, in fondo, è che la tecnologia può rendere estremamente semplice raggiungere migliaia di persone, ma non può sostituire la nostra capacità di giudizio. Ed è proprio quest’ultima che dobbiamo continuare a coltivare, soprattutto nella scuola.
Non regaliamo la nostra paura a chi vuole alimentarla
La vicenda di questi giorni ci consegna una riflessione che va oltre gli allarmi bomba. Viviamo in una società nella quale è diventato relativamente semplice produrre contenuti, distribuirli e suscitare reazioni emotive su vasta scala. L’intelligenza artificiale generativa potrebbe rendere ancora più accessibile la produzione di messaggi intimidatori, falsi documenti, immagini manipolate e contenuti ingannevoli. Non ci sono però elementi per affermare che sia stata utilizzata nella specifica campagna di minacce rivolta alle scuole italiane.
Il rischio più grande non è soltanto quello di subire un attacco tecnologico, ma di perdere progressivamente la capacità di distinguere tra ciò che è realmente pericoloso e ciò che è costruito per apparire tale.
Una società che reagisce a ogni provocazione con panico e disordine diventa inevitabilmente più vulnerabile. Ma anche una società che smette di prestare attenzione agli allarmi, perché ormai abituata a considerarli tutti falsi, rischia di diventarlo. È il paradosso che chi si occupa di sicurezza conosce bene: troppi falsi allarmi possono ridurre nel tempo la sensibilità verso quelli autentici.
La risposta, quindi, non può essere né la paura né l’indifferenza. Deve essere la capacità di affidarsi a informazioni verificate, rispettare le procedure, mantenere la calma e collaborare con le istituzioni.
Come docente, ma anche come cittadino e genitore, penso che abbiamo una responsabilità particolare nel modo in cui affrontiamo e raccontiamo episodi di questo genere. I ragazzi osservano le nostre reazioni, ascoltano le nostre conversazioni e imparano anche dal modo in cui gli adulti gestiscono situazioni di incertezza.
Vorrei che da questa vicenda emergesse una consapevolezza: la sicurezza non si costruisce amplificando la paura, ma rafforzando la fiducia, la competenza e la capacità di reagire insieme.
Perché il successo di chi diffonde deliberatamente il panico non si misura soltanto dal numero di email inviate o dalle scuole evacuate, ma anche dalla capacità di condizionare il nostro comportamento.
E forse è proprio questa la sfida più importante: imparare a governare le nostre reazioni, prima che siano altri a farlo attraverso gli algoritmi, i messaggi e le emozioni.
Nota dell’autore e fonti
Questo articolo prende spunto dall’approfondimento di Alessandro Trocino, pubblicato il 12 novembre 2026 sul Corriere della Sera nella newsletter Prima Ora. Le informazioni di cronaca sono state confrontate con le notizie di ANSA, Reuters e con la comunicazione ufficiale del Ministero dell’Istruzione e del Merito del 12 novembre 2026.
L’analisi dei meccanismi di diffusione della paura, le considerazioni sulla responsabilità digitale e le riflessioni educative sono un contributo originale di Oltre l’Algoritmo.
Fonti di approfondimento: Corriere della Sera, Reuters – Gli allarmi nelle scuole europee, Comunicazione ufficiale del MIM.